Gerät läuft, Schlüssel fehlt: Wenn Verschlüsselung der Datenrettung eine Grenze setzt
Viele Windows-11-Geräte sind automatisch verschlüsselt, der Schlüssel sollte separat gesichert sein
|
|
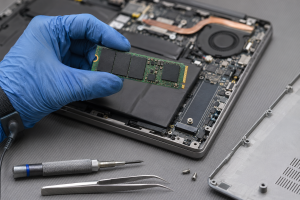
M.2-SSD aus einem Notebook auf einem Laborarbeitsplatz (Bild: RecoveryLab; KI-generiert)
|
Münster/Leipzig (pts005/06.11.2026/08:05)
In den Wochen um den Black Friday und vor Weihnachten kommen viele neue Notebooks in die Haushalte, eingerichtet in wenigen Minuten mit einem Microsoft-Konto. Auf geeigneten Geräten schaltet Windows 11 dabei die Geräteverschlüsselung ein, und der Wiederherstellungsschlüssel wird in diesem Konto gesichert. Verlangt das Gerät ihn später, etwa nach einem Firmware-Update oder einem Werkstattbesuch, entscheidet er darüber, ob die Daten zugänglich bleiben. RecoveryLab Datenrettung erklärt, warum die Verschlüsselung automatisch aktiv wird, wo der Schlüssel zu finden ist und was ein Datenrettungslabor in diesem Fall leisten kann. Datenträger aus Münster holt RecoveryLab ohne Zusatzkosten ab.
Warum die Geräteverschlüsselung automatisch aktiv wird
Windows 11 aktiviert auf Geräten, die bestimmte Hardwarevoraussetzungen erfüllen, die Geräteverschlüsselung automatisch. Laut Microsoft erfolgt die Verschlüsselung im Rahmen der Ersteinrichtung, der Schutz ist aber erst wirksam, sobald sich die Nutzerin oder der Nutzer mit einem Microsoft-Konto oder einem Konto der Organisation anmeldet. Bei einem lokalen Konto bleibt die automatische Aktivierung aus. Mit Windows 11 24H2 hat Microsoft die Hardwareanforderungen dafür gesenkt, sodass mehr Geräte die Voraussetzungen erfüllen als zuvor.
Hersteller können die Funktion unter bestimmten Bedingungen abschalten, verpflichtet sind sie dazu nicht. Die Funktion gibt es auch unter Windows Home, nicht nur in der Pro-Ausgabe. Auf vielen geeigneten Windows-11-Geräten ist der Datenträger deshalb verschlüsselt, auch wenn im Alltag nichts darauf hinweist. Ob das der Fall ist, zeigt Windows 11 unter Einstellungen, Datenschutz und Sicherheit, Geräteverschlüsselung, sofern die Funktion dort verfügbar ist.
Der Wiederherstellungsschlüssel wird dabei in dem Microsoft-Konto gesichert, mit dem das Gerät eingerichtet wurde. Microsoft weist darauf hin, dass der Schlüssel auch im Konto einer anderen Person liegen kann, wenn diese das Gerät eingerichtet hat: das Kind, das den Laptop der Eltern aufgesetzt hat, oder der Bekannte, der beim Einrichten geholfen hat.
Wann das Gerät nach dem Schlüssel fragt
Im normalen Betrieb prüft das Sicherheitsmodul des Geräts, das TPM, beim Start, ob die Startbedingungen unverändert sind, und gibt dann das Schlüsselmaterial frei, mit dem Windows den Datenträger automatisch entsperrt. Der Wiederherstellungsschlüssel wird dabei nicht gebraucht. Die Abfrage kann erscheinen, wenn sich sicherheitsrelevante Teile der Startumgebung verändern: nach manchen Firmware-Updates, nach dem Tausch der Hauptplatine in der Werkstatt, nach einem zurückgesetzten TPM, nach Änderungen an den Secure-Boot-Einstellungen oder wenn der Datenträger in einen anderen Rechner eingebaut wird.
Aus Sicht des Systems ist das der Fall, für den die Verschlüsselung gedacht ist: Jemand könnte den Datenträger ausgebaut haben, um ihn anderswo zu lesen. Dass die rechtmäßige Besitzerin vor dem Gerät sitzt, kann das System nicht erkennen.
Mit dem passenden Wiederherstellungsschlüssel lässt sich das Laufwerk entsperren, sofern keine weiteren Schäden entgegenstehen. Die Abfrage allein ist noch kein Zeichen für einen Defekt des Datenträgers, sie zeigt zunächst nur, dass das System die Startumgebung nicht mehr wiedererkennt. Ein mögliches Szenario, in dem das Entsperren scheitert: Das Microsoft-Konto wurde bei der Einrichtung in Eile angelegt, das Kennwort dazu ist nicht mehr bekannt, und der 48-stellige Schlüssel wurde nie notiert. Dann steht ein technisch intaktes Notebook mit einem technisch intakten Datenträger im Raum, auf dem sich ohne Schlüssel keine Datei öffnen lässt.
Was ein Labor an einem verschlüsselten Datenträger leisten kann und was nicht
Die Verschlüsselung trennt den Zustand des Datenträgers von der Berechtigung, ihn zu lesen. Ein Datenrettungslabor arbeitet auf der Ebene des Datenträgers: Es liest ihn aus und erstellt, soweit technisch möglich, ein Abbild der noch lesbaren Bereiche. Was dabei gelingt, hängt gerade bei SSDs von Modell, Controller und Art des Schadens ab. Bei einem verschlüsselten Laufwerk enthält dieses Abbild verschlüsselte Daten. Ohne Wiederherstellungsschlüssel oder einen anderen eingerichteten Entsperrweg lässt sich ein wirksam geschützter Datenbestand im regulären Datenrettungsverfahren nicht entschlüsseln. Das gilt auch für Microsoft selbst: Der Support kann einen verlorenen Wiederherstellungsschlüssel nach eigener Angabe weder abrufen noch neu erstellen.
Ist der Schlüssel vorhanden und versagt der Datenträger, wird das gesicherte Abbild damit entsperrt und ausgewertet. Der Schlüssel entscheidet also über die Entschlüsselung und die weitere Auswertung, Diagnose und Sicherung finden davor statt. Eine erfolgreiche Wiederherstellung garantiert er nicht: Sind die Verwaltungsstrukturen der Verschlüsselung auf dem Datenträger selbst beschädigt, hängt der Umfang des Lesbaren auch mit Schlüssel vom Zustand des Datenträgers ab.
Wo der Schlüssel zu finden ist
Bevor ein Gerät zurückgesetzt wird, lohnt die Suche an den Stellen, die Microsoft dafür vorsieht. Der erste Weg führt über einen anderen Rechner oder das Smartphone zur Geräteübersicht des Microsoft-Kontos unter aka.ms/myrecoverykey. Dort stehen die Schlüssel, die in diesem Konto gesichert wurden, und die Schlüssel-ID auf dem Wiederherstellungsbildschirm zeigt, welcher davon zum Gerät gehört. Infrage kommen auch das Konto der Person, die beim Einrichten geholfen hat, ein Ausdruck aus der Zeit der Einrichtung, eine Textdatei auf einem USB-Stick und bei Geräten aus Schule, Hochschule oder Betrieb das Konto der jeweiligen Organisation.
Microsoft empfiehlt außerdem zu prüfen, ob sich die Änderung rückgängig machen lässt, die die Abfrage ausgelöst hat, etwa eine bekannte veränderte Einstellung in der Firmware. Gelingt das, kann das Gerät den Datenträger beim nächsten Start wieder ohne Schlüssel entsperren. Solche Änderungen sollten nach den Vorgaben des Herstellers oder mit fachkundiger Unterstützung geprüft werden, und das TPM sollte nicht zurückgesetzt werden, solange der Wiederherstellungsschlüssel nicht gesichert vorliegt: Ein Zurücksetzen kann das dort hinterlegte Schlüsselmaterial löschen. Erst wenn sich weder der Schlüssel findet noch die Änderung zurücknehmen lässt, bleibt das Zurücksetzen des Geräts, und dabei werden alle Dateien entfernt.
Was RecoveryLab empfiehlt
Nach der Einrichtung eines neuen Geräts den Wiederherstellungsschlüssel im Microsoft-Konto aufrufen und an einem sicheren Ort getrennt vom Notebook aufbewahren, ausgedruckt bei den wichtigen Unterlagen oder in einem Passwortmanager. Den Zugang zum Microsoft-Konto selbst sichern, also Kennwort und zweiten Faktor so ablegen, dass sie auch dann erreichbar sind, wenn das Notebook nicht startet. Vor einem Werkstattbesuch, einem Firmware-Update oder dem Einbau des Datenträgers in ein anderes Gerät den Schlüssel bereithalten, und wer ein Gerät für jemand anderen einrichtet, übergibt den Schlüssel mit dem Gerät. Unabhängig davon bleibt eine Datensicherung notwendig, die nicht auf demselben Laufwerk liegt: Der Wiederherstellungsschlüssel ersetzt kein Backup.
Bei Anzeichen eines Datenträgerdefekts, etwa wenn das Gerät den Datenträger nicht mehr erkennt oder beim Start hängen bleibt, bleibt das Gerät ausgeschaltet, unabhängig davon, ob der Schlüssel vorliegt. Weitere Startversuche und Reparaturprogramme können einen geschädigten Datenträger zusätzlich belasten. RecoveryLab sichert den Datenträger, soweit technisch möglich, zunächst in Form eines Abbilds und wertet anschließend die gesicherten Daten aus. Bearbeitet werden Datenträger aus Münster im Labor in Leipzig.
Weitere Informationen:
www.recoverylab-datenrettung.de/notebook-laptop/
www.recoverylab-datenrettung.de/ssd-datenrettung/
www.recoverylab-datenrettung.de/muenster/
RecoveryLab Datenrettung ist ein auf Datenwiederherstellung spezialisierter Fachbetrieb mit Sitz in Leipzig und über 20 Jahren Erfahrung in der Branche. Seit 2004 betreut das Unternehmen Privat- und Geschäftskunden bei der Rettung von Daten nach Hardwaredefekten, Firmwarefehlern, Bedienerfehlern und physischen Beschädigungen. RecoveryLab ist nach ISO 9001:2015 zertifiziert und bietet einen TÜV-geprüften Kundenservice. Datenschutz und technische Integrität stehen im Mittelpunkt jedes Auftrags.
(Ende)| Aussender: | RecoveryLab Datenrettung |
| Ansprechpartner: | Stefan Berger |
| Tel.: | +49 341 392 817 89 |
| E-Mail: | info@recoverylab.de |
| Website: | www.recoverylab-datenrettung.de/muenster/ |