SSD verschlüsselt ohne Kennwort: Was ein Controllerdefekt für die Datenrettung bedeutet
Laborfall von DATA REVERSE®: interner Schlüssel einer Samsung-SSD in der Zweitanalyse ermittelt
|
|
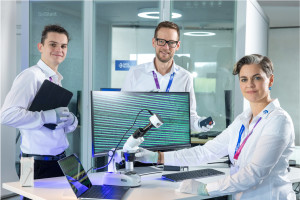
Analysearbeitsplatz im Labor von DATA REVERSE® in Leipzig (Foto: DATA REVERSE®)
|
Leipzig (pts030/13.11.2026/14:40)
Viele SSDs verschlüsseln ihre Daten, ohne dass ein Nutzer oder Administrator das je eingerichtet hat. Im Betrieb fällt das nicht auf. Relevant wird es, wenn der Controller ausfällt: Dann liefern die Speicherchips nur verschlüsselte Rohdaten, und den Schlüssel, der sie lesbar macht, verwaltet der ausgefallene Controller. DATA REVERSE® aus Leipzig dokumentiert einen Fall aus der Laborpraxis, in dem ein erstes Datenrettungsunternehmen aus diesem Grund abgelehnt hatte und die Daten in der Zweitanalyse wiederhergestellt wurden.
Eine Verschlüsselungsebene, die im Alltag unsichtbar bleibt
Samsung hat die Hardwareverschlüsselung mit der Baureihe 840 in seine Endkunden-SSDs eingeführt. Laut Dokumentation des Herstellers ist die AES-Verschlüsselung mit 256-Bit-Schlüssel bei diesen Laufwerken immer aktiv. Der Controller verschlüsselt die Daten, bevor sie in den NAND-Flash geschrieben werden, und entschlüsselt sie beim Lesen. Ein ATA-Kennwort, das sich etwa im BIOS setzen lässt, schützt den Zugang zusätzlich, die Verschlüsselung selbst läuft aber auch ohne Kennwort. Spätere Modelle wie die 850 EVO unterstützen außerdem TCG Opal 2.0 und Microsoft eDrive, und andere Hersteller bieten ebenfalls Laufwerke mit eingebauter Verschlüsselung an. Weil diese Ebene ohne Zutun des Nutzers arbeitet, muss sie niemand einrichten und folglich auch niemand dokumentieren.
Der Fall: Firmen-PC startet nicht, erstes Labor lehnt ab
In dem dokumentierten Fall startete ein Firmen-PC nicht mehr. Die eingebaute SSD, eine Samsung MZ-7TD120 mit dem Controller S4LN021X01-8030, war für das System offline. Auf ihr lag die Cobra-Datenbank des Unternehmens. Ein erstes Datenrettungsunternehmen untersuchte das Laufwerk. Nach seinem Befund war der Controller defekt, die Speicherchips ließen sich im Rohformat auslesen, die Daten lagen dort aber verschlüsselt vor, und der Schlüssel steckte im defekten Controller. Eine Datenrettung könne man deshalb nicht anbieten. Das Unternehmen holte eine zweite Meinung bei DATA REVERSE® ein.
Zweitanalyse: Rohdaten lesen, Schlüssel ermitteln, entschlüsseln
Im Leipziger Labor bestätigte sich der Controllerdefekt. Die Techniker lasen zunächst die Rohdaten der Flash-Speicher aus und ermittelten anschließend per Reverse Engineering den Schlüssel, mit dem der Controller die interne Verschlüsselung umgesetzt hatte. Damit ließen sich die Daten auf vergleichbare Weise entschlüsseln, wie es der Controller im Betrieb selbst tut. Voraussetzung ist, dass die Arbeitsweise des jeweiligen Controllers verstanden ist. DATA REVERSE® unterhält eine eigene Entwicklungsabteilung mit einer eigenständigen Abteilung für Flash-Recovery. Die 94 GB auf der SSD wurden vollständig wiederhergestellt.
Wo die Grenzen liegen
Auf jede SSD lässt sich das Ergebnis nicht übertragen. Ob ein interner Schlüssel rekonstruierbar ist, hängt von Hersteller, Baureihe, Controller und Firmware ab. Hinzu kommen Verschlüsselungsebenen, die der Nutzer selbst verwaltet. Ist auf einem Windows-Rechner zusätzlich BitLocker aktiv, liegt hinter der Controllerverschlüsselung ein zweites verschlüsseltes Volume. Ohne Wiederherstellungsschlüssel oder einen anderen gültigen Entsperrweg bleibt es verschlossen, auch wenn die Ebene des Controllers gelöst ist. Ein seriöses Labor benennt diese Grenze vor Auftragsbeginn.
Was IT-Verantwortliche nach einer Absage tun können
Bei einem SSD-Ausfall zählt die Frage, welche Verschlüsselungsebenen auf dem Laufwerk aktiv sind und wo das Schlüsselmaterial liegt. Lehnt ein Labor die Datenrettung ab, sollte der Befund schriftlich vorliegen: welcher Defekt besteht, ob die Rohdaten lesbar sind und woran die Wiederherstellung scheitert. Diese Angaben gehören an das zweite Labor, damit dort gezielt geprüft werden kann. Der Datenträger bleibt bis dahin im aktuellen Zustand, ohne weitere Startversuche, Reparaturwerkzeuge oder ein Öffnen des Gehäuses. War BitLocker oder eine andere Softwareverschlüsselung aktiv, lohnt es sich, den Wiederherstellungsschlüssel vorab herauszusuchen, etwa im Microsoft-Konto, im Active Directory oder in Microsoft Entra ID.
DATA REVERSE® ist nach ISO 9001 und ISO/IEC 27001 zertifiziert und behandelt verschlüsselte Datenträger sowie übergebenes Schlüsselmaterial nach dokumentierten Sicherheitsprozessen.
(Ende)| Aussender: | DATA REVERSE® Datenrettung |
| Ansprechpartner: | Christine Schröder |
| Tel.: | +49 341 392 817 89 |
| E-Mail: | presse@datareverse.de |
| Website: | www.datareverse-datenrettung.de |